腾讯发布CodeBuddy Security,用AI Agent实现更高效的代码审计
2026/06/07 11:16AI云资讯29561
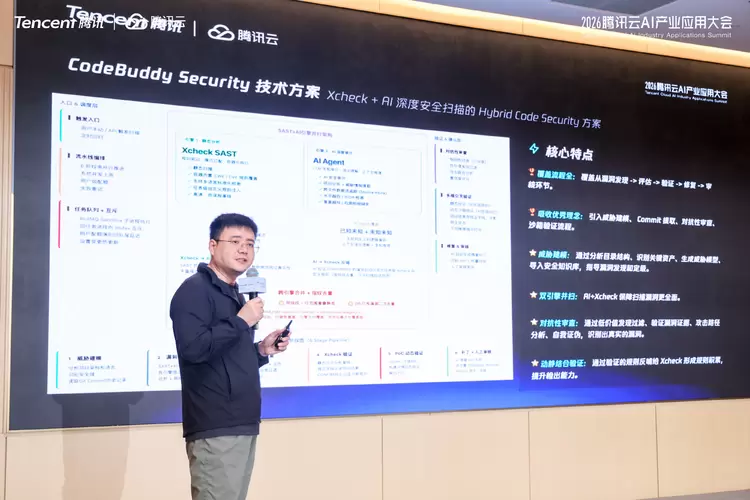
6月5日,在2026腾讯云AI产业应用大会上,腾讯云发布代码安全产品CodeBuddy Security,该产品将腾讯云云鼎实验室自研的AI深度审计引擎与静态分析工具Xcheck结合起来,解决AI时代漏洞激增、传统代码审计遭遇天花板的痛点。
AI能力飙升,但利用AI挖漏洞仍需跨越几道坎
今年以来,AI在漏洞挖掘领域屡屡突破,某大模型公司找到了一个藏了27年的漏洞,在其发起的AI网络安全项目中首月就挖出超10000个高危漏洞,人工复审真阳性率超过90%。大模型的语义推理能力善于发现传统静态分析(SAST)看不到的深层逻辑漏洞,但直接拿大模型做企业级代码扫描,效果并不理想。腾讯云云鼎实验室对比测试发现,将代码全量喂给模型,海量无关代码稀释了注意力,成本高且漏报反而飙升;同一个仓库跑10次,检出结果波动大,无法进入对稳定性有硬要求的发布流水线;更关键的是,"AI找洞3分钟,安全人员确认3天",人工审查负担并没有降下来。
腾讯自研AI深度审计引擎结合Xcheck,构建漏洞挖掘与验证闭环
针对于AI挖漏洞的存在的问题,CodeBuddy Security的解法是"双引擎协同+工程化约束"。将腾讯云云鼎实验室自研的AI深度审计引擎与静态分析工具Xcheck结合起来,AI深度审计引擎以CodeBuddy为底座,专攻SAST难以追踪的跨模块内存安全缺陷、协议状态机问题及业务逻辑漏洞;Xcheck支持私有化部署、源码不出网,在已知特征漏洞的筛查上速度快、结果确定。两路并行独立扫描,结果合并去重。
在扫描策略上,系统先从代码库内部和历史Commit中定位高风险模块,AI引擎每次只处理一个模块及其关联热点,多轮渐进覆盖,避免注意力稀释。在验证环节,系统引入独立二次校验,从零重新校验漏洞代码是否真实存在、触发路径是否可行,过滤单次分析中的"自我确信"幻觉;最后一关在隔离沙箱中搭建目标环境,由AI引擎编写PoC并实际执行,安全人员拿到的是带PoC的确证漏洞,而非待排查的疑似发现。AI确认的漏洞路径还会自动沉淀为Xcheck检测规则,下次由静态引擎直接分析,不再重复消耗算力。
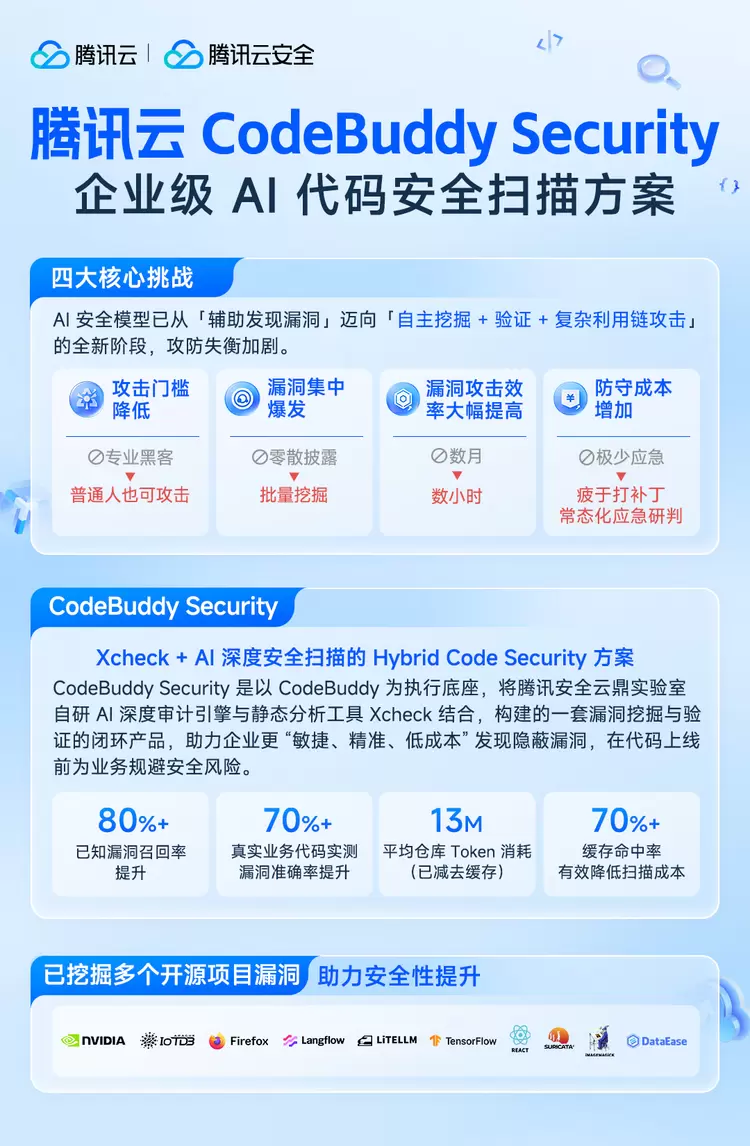
目前,CodeBuddy Security已在大量主流开源基础设施、深度学习框架和底层系统模块中得到验证,陆续向NVIDIA、Google、Meta、Apache、Mozilla、OISF等企业及社区提报多个有效漏洞并协助完成修复,并获得官方确认与致谢。同时,该方案已逐步接入腾讯内部发布流水线,在代码上线前为业务规避安全风险。
目前,CodeBuddy Security已面向企业开放试用,为企业代码安全审计提供更高效的解决方案。
相关文章
- 一句话打通内网!内网穿透快解析正式入驻腾讯 WorkBuddy
- 腾讯 AI 管家 Marvis 与绿联达成战略合作,10 月上架 UGOS Pro 应用市场
- 腾讯专有云发布精品案例集:全栈云基座支撑9大核心行业
- 2026环球资源香港展二期前瞻:二手手机贸易首登场,腾讯 AI 生态方案加速出海
- 腾讯会议联合影石发布AI录音领夹麦,打造Agent时代的“录音笔”
- 找钢网集团联合腾讯WorkBuddy发布NextB2B,探索企业AI应用的中国路径
- 腾讯云吴永坚:个人 Agent 向左,服务 Agent 向右,合力支撑企业高效落地
- 讯飞AI翻译耳机正式接入腾讯WorkBuddy,共创智能办公新入口
- 腾讯文档推出「AI工作台」,AI服务全端升级
- 找钢网集团联合腾讯WorkBuddy发布国内首款B2B贸易行业AI Agent NextB2B
- 微盟加入腾讯WorkBuddy开放生态,携手推出微盟Buddy应用
- 腾讯云TVP走进宁德时代,共探AI产业落地的真实路径
- 腾讯游戏公共技术线首次整体亮相gamescom,以全链路自研AI技术加速游戏工业创新
- 腾讯云与卡尔动力达成战略合作,AI助力L4级自动驾驶模型迭代
- “诸葛进大厂”首期活动圆满举办:百人相聚腾讯,共探AI生态共创密码
- 佳能CINEMA EOS系列电影摄影机成为腾讯视频《地球超新鲜2》指定摄制设备