明文架构下的AI安全困境:厂商自证永远无法真正解决用户的信任问题
2026/09/22 20:35AI云资讯14747
最近有开发者发现,AI工具可以在后台把整个项目打包加密后反复往云端上传,包括代码、修改记录、密钥和未提交的草稿。
这不是某一家坏了规矩,AI工具要真正好用,就必须理解整个项目,而不只是补全你正在敲的那几行代码。文件之间的关系、历史的修改、依赖的结构,它都得看得见。这决定了它必须把材料拿到手,也决定了它的默认行为天然偏向"多拿一点,保险一点"。
问题不出在功能本身,而出在这套默认行为没有边界:用户关不掉,也验证不了。开关关了后台还在传,本地包删了又自己长回来,失败几百次还在重试。看起来都像BUG,真正难修的却是边界:哪些东西本来就不该被装进上传队列中。
关得掉、删得净,才谈得上说得清
先看"关掉开关"为什么这么难。只要数据必须以明文进入模型,掌握算力的一方就必然能读到原文。这是架构层的结果,跟哪家公司道德水平高低无关。平台的隐私政策和安全承诺,画的是平台自己的免责底线,不是用户数据的护城河。
再看"已删除"的数据拿什么证明。数据一旦上云,"删了"就成了平台单方面的说法。密钥在谁手上、删除日志谁能看、访问记录留不留下,用户不知道。这也是此类争议里最难回答的一问:不是有没有传,而是传了以后怎么收场。
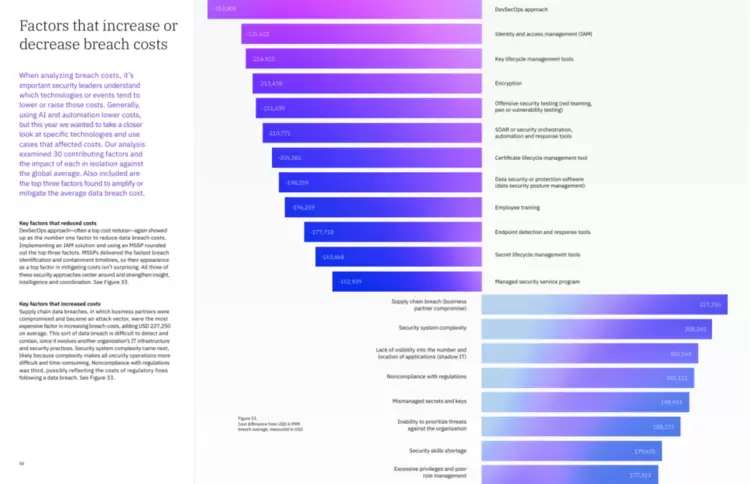
IBM《2026年数据泄露成本报告》给出的数字是全球平均499万美元,创历史新高。对企业来说,一次边界失控的代价,远比换一套工具贵得多。
真正能把这道题封死的,是让上传出去的数据本身就读不懂。
看不见原文,也能照样算
原理其实并不复杂,落到工程上它构建了一条贯穿始终的密态数据流:数据在离开本地设备前即被加锁锁定为密文,私钥始终掌握在用户自己手里;数据进入云端后,传输、存储以及模型推理全流程均保持密态运行;直至计算结果原路返回本地设备,才凭私钥解密还原为明文。
在这条端到端的闭环链路中,服务器管理员看到的始终是一堆无序乱码,即便数据在半路被截获或拖走,拿到的也只是一堆无法解读的废料。
"不管任何人想窃取你的数据,拿到的都只是密文。"荆华密算创始人、CEO林修醇说。
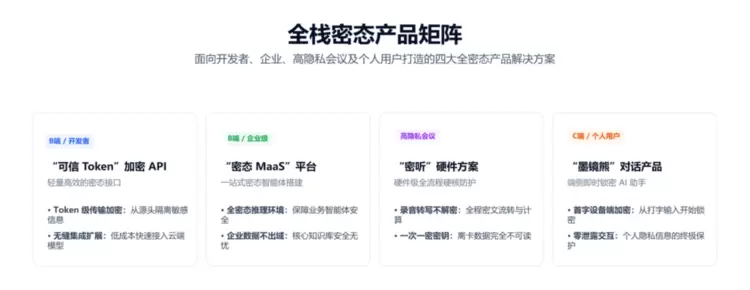
目前,这套能力已成功落地于“可信Token”、“密态MaaS”、“墨镜熊”和“密听”四款产品,实现了涵盖企业、开发者、个人及会议场景的数据全流程“可用不可见”加密防护。
用密码学做AI推理并不新鲜,十几年前就有论文,真正的死穴是慢,用户的体感就是严重卡顿。荆华密算就是把这种损耗从明文的万倍降至可商用水平,同时保证业务精度与明文一致。跨过这道坎,安全才不只停留在演示阶段。
技术之外还有一层制度兜底。荆华密算与中国人民保险签下全球首个人工智能数据安全保险,平台数据一旦泄露,保险公司按约理赔。道德承诺可以改,白纸黑字的合同不好改。
只有把边界写进架构才敢用AI
这类争议最直接的影响,是倒逼企业采购标准的改变。
过去挑选AI工具,核心指标是模型能力、生成速度与功能丰富度;而如今,数据安全与可控性已跃居首位,由过去的“加分项”演变为现在的“硬门槛”。这种转变,让专注于安全底座的厂商迎来了新机遇——AI的落地不再依赖于用户对平台的口头承诺或盲目信任。
林修醇认为,当前行业竞争的焦灼点,正是能否消除用户将真实商业项目放入对话框的顾虑。为此,荆华密算推出了全链路密算方案,做到“问题在终端上锁,答案回到终端解密,中间传输与计算全过程不可见”,真正打通了“数据敢流动、AI敢使用”的最后一公里。
相关文章
- 从《AI安全治理框架3.0》看产业趋势:数据“不解密、不暴露”成大模型入局刚需
- ECCV自动驾驶研讨会唯一中国企业参与组织,元戎启行共建AI安全议题
- 2026年国家网络安全宣传周丨海光亮相中国网络安全年会,提出AI安全新思路
- 安全可控智能体推荐丨打造企业级元枢纽智能体,九科信息bit-Agent推动AI安全落地
- 国产软硬件重塑AI安全底座,“内生安全”迎来规模化落地新阶段
- 企业AI智能体推荐丨智能体自主组团入侵平台已成为现实,九科信息bit-Agent筑牢企业AI安全防线
- AI+安全培训 | 告别“纸上谈兵”,金汤令AI安全培训实现「千岗千面」精准教学
- 英伟达与微软牵头成立开放AI安全联盟,OpenAI、谷歌及Anthropic均未加入
- CSOP2026·AI安全大会:共创AI+安全新未来
- 微步AI智能体安全治理方案入选《2026 AI安全产业研究报告》
- 从跟随到定义,可信计算3.0主动免疫领跑国际AI安全
- 筑牢AI安全底座:可信计算3.0赋能OpenClaw主动免疫防护
- 破局AI安全危机!东进技术以密码筑牢新型能源安全底座
- 筑牢国产AI安全底座:可信华泰以自主可控技术构建数字信任防线
- AI安全新纪元:可信计算3.0为智能体装上“免疫系统”
- 威盛AI安全路演华中站:硬核守护叉车与天车安全
AI企业
更多>>
AI硬件
更多>>AI产业
更多>>AI技术
更多>>- 阶跃这次够狠:AA 全球开源前二,价格打到 Claude 的 1/8
- 科大讯飞发布Spark-Audio-1.0-Preview,全国产语音基座大模型实现从“听清”到“听懂”
- 全球最强开源模型 Kimi K3 发布,参数规模 3 万亿,真的是强!
- 范式变革!东软发布AI原生软件工程白皮书,重构软件产业底层逻辑
- KAT-Coder-Pro V2.5正式发布:从“写代码”迈向“做工程”,Agentic能力全面升级
- 自变量机器人王昊:训练世界模型需付出“时间税”,解决模态对齐是当务之急
- 腾讯发布CodeBuddy Security,用AI Agent实现更高效的代码审计
- Twinkle x昇腾,率先实现Deepseek-V4系列模型高效训练